
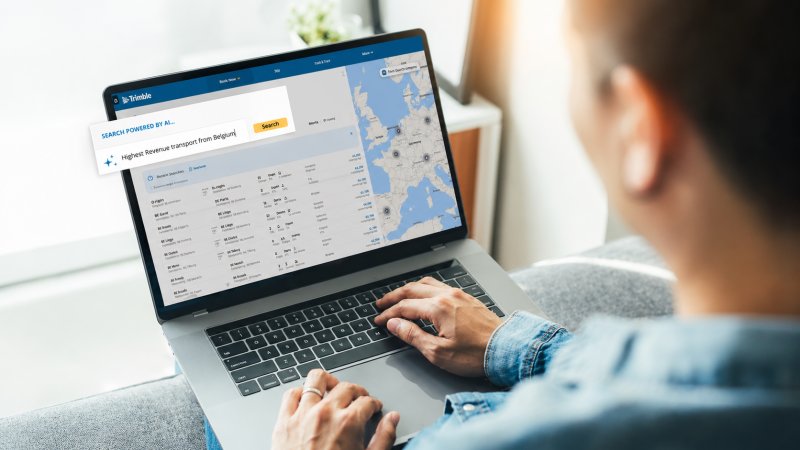
Il 23 ottobre 2026 è entrato in vigore il Decreto legislativo 179/2026, che adegua l'ordinamento italiano al Regolamento europeo sull'intelligenza artificiale (AI Act). Per Transporeon e Trimble, la crescente diffusione degli strumenti IA nell'autotrasporto impone alle imprese di rivederne la gestione: anziché moltiplicare agenti indipendenti, le flotte dovrebbero adottare un sistema unico, con la sicurezza integrata fin dalla progettazione. È la proposta avanzata da Lotte Vanden Wyngaert, senior manager Applied AI di Transporeon, società del gruppo Trimble, e Pablo Pires, responsabile della sicurezza IA di Trimble.
Il cambio di passo è importante per un comparto che ha sempre adottato le nuove tecnologie con più prudenza di altri. I due dirigenti ne indicano le ragioni: mezzi di valore elevato, margini ridotti e il rischio che un singolo errore abbia conseguenze operative ed economiche pesanti hanno reso poco conveniente fare da apripista con soluzioni non collaudate. Ma con l'intelligenza artificiale l'atteggiamento è cambiato. Molte imprese hanno inserito nelle flotte strumenti di manutenzione basati sull'IA, adottato sistemi di gestione dei trasporti (Tms) sempre più evoluti e automatizzato parte del lavoro amministrativo. A questi si aggiungono gli strumenti IA di largo consumo, facili da reperire ma nella maggior parte dei casi non pensati per le esigenze della logistica.
La diffusione resta comunque parziale. Un'indagine tra i professionisti del trasporto merci, citata dagli autori, indica che circa il 55% usa o sta provando soluzioni d’intellligenza artificiale in ambiti circoscritti e solo il 15% ha già adottato veri e propri agenti IA. Proprio sui progetti d’intelligenza artificiale agentica pesa una previsione di Gartner: oltre il 40% sarà cancellato entro la fine del 2027, a causa delle difficoltà nel governo dei sistemi e nell'attribuzione delle responsabilità.
L'altro fronte è quello della sicurezza informatica. Il rapporto Clusit registra per la categoria "Transportation/Storage" 61 incidenti gravi nel 2025, contro i 26 dell'anno precedente (+134,6%). Nell'analisi di Yarix, centrata sull'ecosistema marittimo-portuale, l'Italia raccoglie quasi la metà delle osservazioni relative a trasporti e logistica nei Paesi mediterranei presi in esame nel primo semestre 2026 (325 su 653). Vanden Wyngaert e Pires precisano che questi numeri non dimostrano un nesso causale tra l'adozione dell'intelligenza artificiale e la crescita degli attacchi. Li usano per sostenere che aumentare la complessità digitale senza regole di governo unitarie, competenze adeguate e controlli di sicurezza previsti fin dall'inizio espone le imprese a rischi maggiori.
Secondo Vanden Wyngaert e Pires, utilizzare più agenti IA indipendenti, alimentati da fonti diverse e soggetti a controlli di sicurezza disomogenei, rende difficile ricostruire le operazioni e individuare gli errori. Anziché migliorare l'efficienza, la moltiplicazione di strumenti scollegati può creare nuovi compartimenti stagni e aumentare l'esposizione delle imprese agli attacchi informatici.
L'alternativa indicata è un unico agente IA che usi i dati disponibili per collegare flussi di lavoro e attività operative, compresi i sistemi telematici, i software di terze parti e le automazioni già in uso. La sicurezza va incorporata nelle prime fasi di sviluppo, con un gruppo di lavoro dedicato alla protezione dell'intero sistema e più livelli di difesa capaci di bloccare in tempo reale sia gli usi scorretti intenzionali sia quelli dovuti a negligenza. Quando un'attività risulta ambigua o in contrasto con i vincoli stabiliti, deve intervenire una persona. Nello schema proposto, l'agente accede in tempo reale ai dati aziendali e ai sistemi interni entro limiti di spesa rigorosi e con regole stringenti di accesso e autorizzazione, e sostituisce i diversi agenti oggi in funzione, ciascuno con la propria traccia delle operazioni, con un unico registro da verificare.