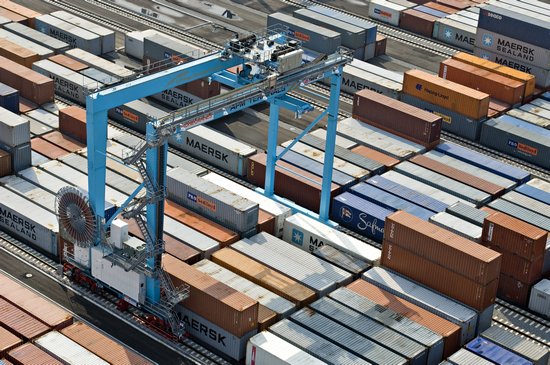


Tra ottobre e novembre 2026 la logistica è stata soggetta a una serie di ciberattacchi attuati dal gruppo WhiteArmor. Il più recente è stato comunicato l'11 novembre 2026 da A.P. Moller-Maersk, che ha individuato un accesso non autorizzato, con estrazione di dati, a uno dei suoi sistemi locali ereditati da una precedente acquisizione, aggiungendo di avere avviato un'indagine e messo in sicurezza il sistema. Secondo il gruppo danese non sono emersi elementi che indichino conseguenze sugli altri sistemi del gruppo o su quelli di clienti e fornitori collegati tramite Api ed Edi. I clienti possono quindi continuare a prenotare e gestire le spedizioni sulle sue piattaforme. Per Maersk i primi risultati dell'indagine indicano con forza che non sono stati divulgati dati sensibili, e la compagnia si è impegnata a informare clienti e soggetti coinvolti se emergeranno elementi nuovi.
L’evento è collegato alla rivendicazione, avvenuta nel fine settimana precedente, del gruppo criminale WhiteArmor sul furto di circa 100 GB di dati dalla piattaforma sviluppata da LF Logistics. È la società di logistica conto terzi con sede a Hong Kong che Maersk ha rilevato nel 2022 per 3,6 miliardi di dollari (circa 3,2 miliardi di euro). Gli estorsori chiedono 5 milioni di dollari in bitcoin (circa 4,5 milioni di euro) e hanno dato trenta giorni di tempo per il pagamento. Dicono di possedere quasi 30mila profili di autisti, ricevute di consegna firmate, registrazioni di magazzino con ordini d'acquisto e avvisi di spedizione, 27.842 registri di dispositivi mobili con numeri di telefono, indirizzi email e codici Imei, 33 account con i massimi privilegi d'amministrazione e password conservate in chiaro. Su quest'ultimo punto un portavoce di Maersk ha precisato che le password erano protette e che i codici ottenuti dagli attaccanti erano monouso e già scaduti.
WhiteArmor era già comparso a ottobre nella cronaca della logistica statunitense. Intorno al 23 ottobre 2026 inserì J.B. Hunt nel suo sito di estorsione, sostenendo di avere sottratto 140.838 schede di dipendenti e chiedendo 5 milioni di dollari. In una delle cause depositate contro l'azienda compare anche l'elenco completo di quanto il gruppo dice di possedere: 1,7 milioni di contatti di vettori, 38,2 milioni di fatture, 973 caselle di posta Microsoft 365 e informazioni su 374mila organizzazioni. J.B. Hunt ha confermato un accesso non autorizzato a una porzione isolata del proprio sistema informatico. L'accesso è stato revocato e sono state attivate le procedure di risposta con una società specializzata e con le forze dell'ordine. Per l'azienda i sistemi sono operativi e la capacità di servire i clienti non è stata interrotta.
Il 28 ottobre è stata la volta di Ryder ed Echo Global Logistics. Per Ryder il gruppo rivendica 18,75 milioni di righe di dati, fra cui nomi, telefoni e indirizzi email di consumatori, dati personali di autisti e dipendenti, chiavi Api in chiaro e credenziali dei sistemi telematici, e chiede 20 milioni di dollari (circa 17,9 milioni di euro). Per Echo Global Logistics la richiesta è di 10 milioni di dollari (circa 8,9 milioni di euro), a fronte di 2,06 milioni di righe sui reclami, 153.727 carichi e 261.440 preventivi. Ryder non ha commentato la vicenda ed Echo non ha risposto alle richieste di chiarimento. Secondo Ben Wilkens, responsabile della sicurezza informatica della National Motor Freight Traffic Association, WhiteArmor prende di mira anche server web vulnerabili.
Antonio Illariuzzi