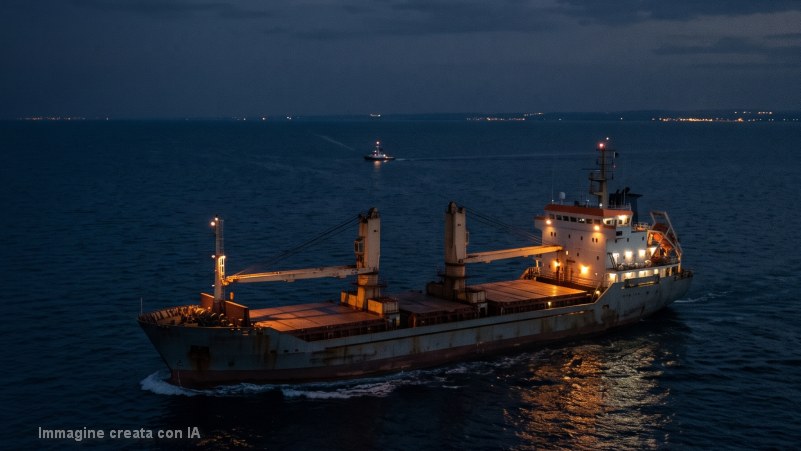

Siamo al punto in cui un gruppo di hacker può prendere il controllo di una superpetroliera? Forse non siamo proprio giunti a questo livello di ciberattacco, ma ci stiamo avvicinando, se sono vere le informazioni diffuse il 2 ottobre 2026 da Bloomberg su un evento che avrebbe coinvolto la petroliera VL Prosperity nelle acque statunitensi. Secondo l’agenzia, gli investigatori dell'Fbi e della Guardia Costiera statunitense avrebbero trovato prove di un accesso informatico temporaneo al sistema digitale di propulsione della VL Prosperity. La superpetroliera, di bandiera liberiana e gestita dalla sudcoreana Hmm Ocean Service, si stava avvicinando a pieno carico alle coste del Texas, diretta a Galveston. L’articolo di Bloomberg si basa su dichiarazioni di funzionari statunitensi informati dell'indagine e non autorizzati a parlarne pubblicamente, che quindi restano anonimi.
Sull’evento non ci sono però informazioni precise e restano da chiarire le modalità dell'intrusione, i responsabili, la durata dell'accesso e le funzioni che gli hacker avrebbero potuto controllare. La Guardia Costiera non ha commentato, mentre l'Fbi ha rinviato a una sua nota, secondo cui i suoi agenti erano saliti sulla VL Prosperity e su un'altra nave per verificare l'integrità dei sistemi operativi e informatici, dopo indicazioni di una compromissione delle reti di entrambe. "Attualmente non risultano interruzioni operative, instabilità della nave, pericoli fisici per gli equipaggi o impatti ambientali", ha dichiarato l'agenzia federale.
Le comunicazioni ufficiali degli enti statunitensi coinvolti però non coincidono, perché il 15 settembre la Guardia costiera rese noto, senza nominare la nave, che il 21 agosto una sua squadra e operatori dell'Fbi erano saliti su una petroliera diretta in Texas, accertando che il sistema informatico avrebbe potuto essere stato compromesso da "attori informatici stranieri", non identificati. Due giorni dopo le agenzie parlarono di due navi di bandiera estera, abbordate il 21 e il 24 agosto nel Golfo del Messico, come riporta Reuters, senza spiegare le differenze tra le versioni. Il nome della VL Prosperity è poi emerso dai media iraniani e lo ha confermato la società di sicurezza marittima Dryad Global. Hmm Ocean Service ha confermato l'intervento della Guardia Costiera e ha dichiarato di applicare rigorosi protocolli di sicurezza informatica. La seconda nave non è stata ancora identificata.
Come aveva riferito in precedenza Bloomberg, l'ispezione è iniziata dopo che la petroliera aveva perso le comunicazioni e le Autorità avevano ricevuto segnali di una compromissione della rete. A bordo sono saliti personale di polizia della Guardia Costiera, un ispettore navale, membri del Cyber Protection Team e operatori del Cyber Action Team dell'Fbi, che sono rimasti sulla nave quattro giorni esaminando i sistemi informatici e le tecnologie operative e collaborando con l'equipaggio e la società di gestione per eliminare la minaccia. La contrammiraglia Amy Grable, comandante del Cyber Command della Guardia Costiera, ha riferito a Cbs che gli investigatori hanno riscontrato attività informatica malevola, però al momento dell'ispezione nessun elemento indicava che la nave fosse diventata insicura per la navigazione. I dati raccolti saranno analizzati in seguito e la Guardia Costiera fornirà al proprietario raccomandazioni per correggere le vulnerabilità. Secondo Grable, è una delle 40-50 missioni svolte dal Cyber Protection Team nell'ultimo anno.
La VL Prosperity, lunga 333 metri e con una capacità di circa 2,3 milioni di barili di greggio, era partita il 1° agosto dal terminal egiziano di Sidi Kerir. Funzionari statunitensi hanno riferito a Cbs che la nave aveva rallentato nei pressi dello Stretto di Gibilterra, nel periodo dell'attacco, prima di proseguire attraverso l'Atlantico. Il 20 agosto l'agenzia iraniana Mehr ha scritto che l'attacco era avvenuto il 7 agosto, durante il transito nello Stretto, e che le comunicazioni erano rimaste interrotte per trenta ore. Citando un membro dell'equipaggio non identificato, Mehr sosteneva che gli aggressori fossero penetrati nei sistemi della sala macchine e avrebbero ridotto il flusso di raffreddamento, aumentato il regime del motore e interferito con gli impianti del carburante e dell'olio lubrificante. Quattro giorni dopo il giornale iraniano Tasnim ha pubblicato un articolo intitolato "Nessuna nave americana è più al sicuro". Rob Lee, amministratore delegato di Dragos, società specializzata nella sicurezza delle tecnologie operative, ha giudicato quei dettagli tecnicamente plausibili, sottolineando che le Autorità non hanno ancora indicato i responsabili. Quinton DuBose, ex funzionario della Guardia Costiera per la sicurezza informatica, invece considera non verificata la versione iraniana e osserva che i gruppi legati a Teheran tendono a sopravvalutare le proprie capacità, aggiungendo che per un'attribuzione possono servire settimane o mesi. Gli Stati Uniti stanno ancora verificando se i due attacchi siano collegati e se dietro ci siano l'Iran o un altro avversario straniero.
Ma cosa preoccupa maggiormente la Guardia Costiera? Grable risponde che sono i collegamenti tra le reti informatiche di bordo e i sistemi che controllano propulsione, navigazione e altre funzioni critiche. Su molte navi, tra la connessione satellitare e gli apparati critici può esserci un unico filtro di protezione (firewall), dietro al quale navigazione, propulsione, zavorra e governo possono condividere la stessa rete. Per Grable non serve un aggressore particolarmente sofisticato per passare dalla rete ai macchinari, perché il codice malevolo è già disponibile e l'intelligenza artificiale accelera i tempi. Agli operatori raccomanda di segmentare le reti, difendersi dalla posta elettronica fraudolenta e applicare le precauzioni di base. Jacob Krell, di Suzu Labs invece distingue l'accesso dal controllo: per parlare di un attacco ai comandi della propulsione, spiega, bisognerebbe dimostrare che l'intruso ha raggiunto un controllore in grado di ricevere comandi e ne ha impartito uno valido. E quello della VL Prosperity, se verificato, sarebbe il primo caso del genere documentato pubblicamente e confermato in modo indipendente su una nave commerciale.
Alla domanda se un accesso informatico possa equivalere a un dirottamento a distanza, Grable ha risposto che è un modo corretto di descrivere il rischio generale. Tra gli scenari temuti ha citato collisioni, esplosioni, inquinamento e il blocco dei canali d'accesso ai porti. Ma non tutti gli analisti sono d’accordo: DuBose ritiene improbabile che qualcuno possa prendere il comando di un'intera superpetroliera e considera più realistico il disturbo di uno o più sottosistemi, sufficiente a renderne meno sicura la conduzione. Svante Einarsson, responsabile della sicurezza informatica di Dnv, ha definito lo scenario peggiore la perdita di funzioni su una grande nave con carico pericoloso, aggiungendo che la maggior parte delle navi può comunque ripiegare su sistemi alternativi.
Per rafforzare la cibersicurezza, la Guardia Costiera statunitense ha pubblicato il 17 gennaio 2025 la norma "Cybersecurity in the Marine Transportation System", in vigore dal 16 luglio 2025. Riguarda le navi di bandiera statunitense, gli impianti della piattaforma continentale esterna e le strutture soggette al Maritime Transportation Security Act del 2002. Dalla data di entrata in vigore gli incidenti informatici rilevanti vanno segnalati al National Response Center ed entro il 16 luglio 2027 armatori e gestori devono nominare un responsabile della sicurezza informatica, completare una valutazione dei rischi e presentare il piano di sicurezza per l'approvazione. Una nave di bandiera liberiana come la VL Prosperity non rientra direttamente in questo regime, però per le navi straniere la Guardia Costiera ha annunciato verifiche più severe sulle pratiche di sicurezza informatica nelle ispezioni dello Stato di approdo (Port State Control), soprattutto quando incidono sulla conformità al codice Ism. Le conseguenze possono andare dalle prescrizioni correttive al fermo della nave, fino al diniego d'ingresso o a restrizioni dei movimenti.
Mara Gambetta